 Aviso de seguridad y exención de responsabilidad: Esta práctica usa herramientas que pueden ser detectados como potencialmente peligrosos por los sistemas de seguridad. Se recomienda realizar las pruebas en entornos controlados y mantener el antivirus actualizado. El uso de este material fuera de un ámbito estrictamente educativo o para fines ilícitos es responsabilidad exclusiva del usuario. Mirpas.com declina toda responsabilidad por los daños informáticos, pérdidas de información o consecuencias legales derivadas del mal uso de estos archivos.
Técnico de seguridad informática escaneando la red interna con Wireshack.
Hoy en día en la red, existen una cantidad elevada de bots y personas con intereses malintencionados cuyo objetivo es el robo o el daño de activos de información. Ya sea la búsqueda de tarjetas de crédito, credenciales de acceso u obtener información de provecho para producir un ataque o cometer un fraude. Los hacktivistas buscan robar información sensible de organizaciones gubernamentales para publicarla en señal de protesta. Incluso los gobiernos y estados buscan datos de sus objetivos militares y políticos.
Entre otras herramientas, para conseguirlo utilizan herramientas especiales de visualización de tráfico de red, que también se conocen como sniffers.
Wireshack.
Un sniffer de red es una herramienta de software o hardware que permite al usuario supervisar su tráfico en internet en tiempo real y capturar toda la comunicación entrante y saliente de su equipo. Muchos administradores de red lo utilizan para encontrar fallos en su red, averías y realizar una monitorización de la actividad de la red de ordenadores de una oficina, además de ofrecer una monitorización frente a posibles ataques a su red de ordenadores.
Wireshack es un sniffer de red muy usado entre los administradores de red y los "malos" que intentan vulnerar la seguridad de una red. Es una herramienta de código abierto que sirve cono sniffer de red y analizador de protocolos en tráfico de una red.
Wireshack se utiliza a menudo para realizar pruebas de instrusión de redes, respuesta ante incidentes y, una vez ha ocurrido lo peor, análisis forense.
Con Wireshack podrás:
● Capturar paquetes de la red.
● Filtrar los paquetes y protocolos.
● Analizar los paquetes capturados.
● Ensamblar.
¿Donde vamos a utilizar wireshack?Wireshack es una aplicación gratuita que te puedes bajar en Windows desde el siguiente ENLACE. La instalación será como el de cualquier programa en Windows. Pero aquí en esta práctica vamos a usarlos desde Kali Linux porque ya viene integrado en el sistema y no hay necesidad de volver a instalarlo.
Podrás ver que en la página de descargas tiene la opción de descargarte el código fuente de la aplicación, y si eres ducho en la programación de C y C#, podrás modificar y crear tus propios programas a partir de este código fuente.
Para abrir la aplicación, pulsa sobre el menú Inicio de Kali Linux y escribe wireshack. Esto te seleccionará los programas que coinciden con ese nombre.
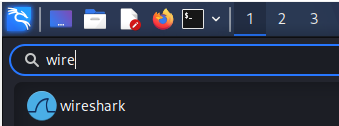
Abrir el Wireshack desde Kali Linux.
Cuando se cargue, lo primero que nos va a pedir es que escojamos la interfáz de red que queremos designar como objetivo.
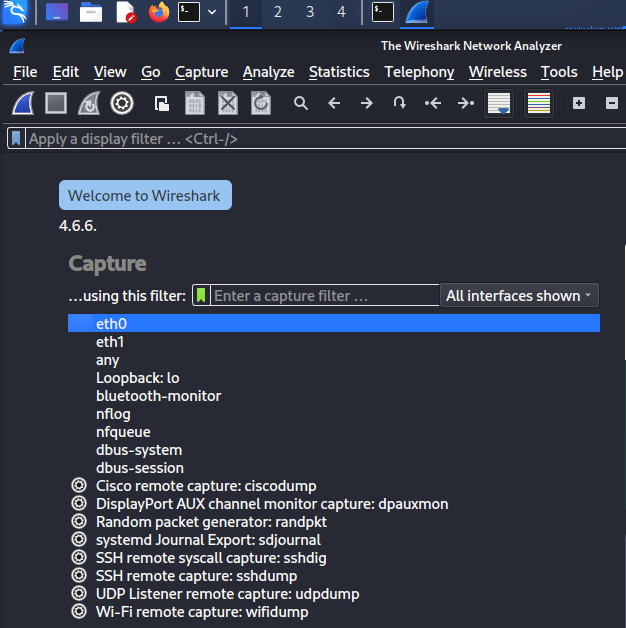
Escoger interfaz de red en wireshack.
Si no sabes que interfáz es la de tu máquina Kali Linux, utiliza el siguiente comando:
// ifconfig para averiguar la IP de la máquina
ip a
Console
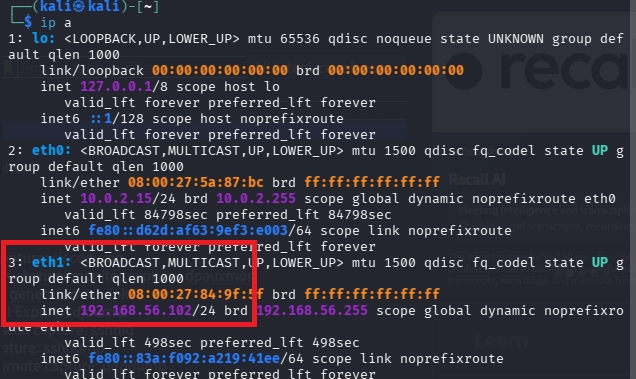
Si tienes varias interfaces de red escoge la adecuada a la red de la máquina objetivo.
Yo por ejemplo, tengo tres interfaces de red en mi máquina Kali Linux, una de la propia red virtual de VirtualBox, otra con conexión NAT para que coja la internet desde mi máquina anfitrión, y otra con una red solo anfitrión, que está en la misma red de la máquina metasploitable2 que quiero escanear. Esta conexión en Kali es eth1. Así que será ésta interfaz la que debo escoger en wireshack.
Uso de wireshack en Kali Linux.En esta práctica, Kali Linux va a ser nuestra máquina atacante. Por lo tanto, será en Kali Linux donde vamos a usar el wireshack para poder analizar el tipo de paquetes que enviamos a la máquina metasploitable2.
Cuando abras wireshack, una vez escogido la interfaz de red que vas a utilizar aparecerá la siguiente ventana en la que se puede diferenciar entre varias opciones:
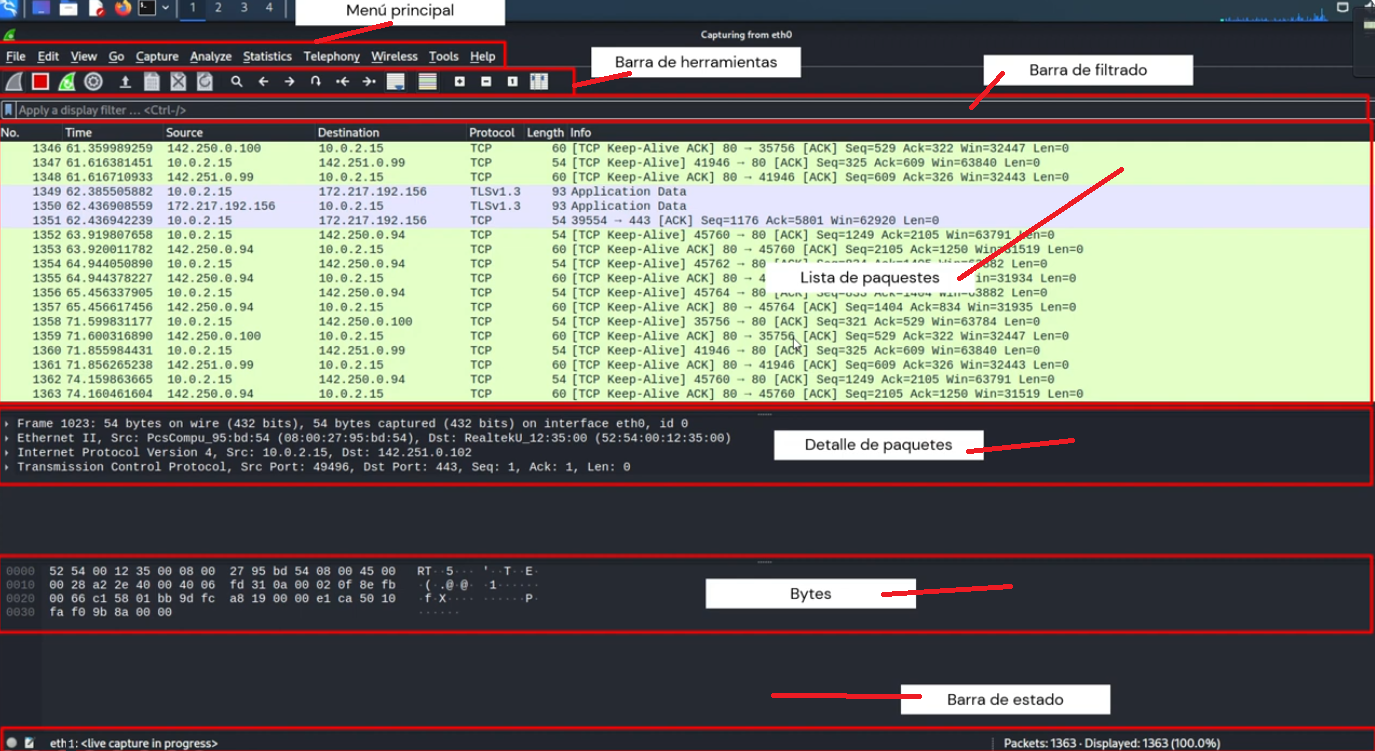
wireshack tiene varios menus, opciones, ventanas y objetos para el sniffing de red.
Lo que más nos vamos a fijar en nuestro trabajo diario es en la ventana de lista de paquetes, ya que el menú principal es muy complejo y lo vamos a ir viendo poco a poco a través de este curso de seguridad informática. Pero también utilizaremos el menú de herramientas, donde podremos utilizar filtros en el cuadro de entrada de texto o también llamada barra de filtrado de paquetes, para o detener el escaneo.
La ventana de lista de paquetes tiene información propia de los todos los paquetes de red que llegan o salen de nuestra máquina Kali Linux. Cada uno de los paquetes tiene una dirección de origen, dirección de destino, el protocolo que está utilizando dicho paquete, la longitud del paquete, el puerto utilizado, el estado del paquete, etc.
Cada paquete de la ventana anterior nos muestra solo un fragmento de la información y hay que ver varios paquetes para interpretar la acción que estamos realizando con el sniffer, por lo que somos analistas de la información de los paquetes recibidos o entregados.
Cada vez que seleccionemos un paquete en nuestra ventana de lista de paquetes, veremos el detalle de nuestro paquete en la ventana detalle de paquete. En esta ventana veremos toda la información del paquete ordenada por el tipo de conexión, los puertos que juegan dentro de la comunicación, las direcciones MAC, el protocolo y la información de datagrama y el protocolo de comunicación del mismo. También la capa de protocolo de transporte indica la versión del protocolo de transporte utilizado.
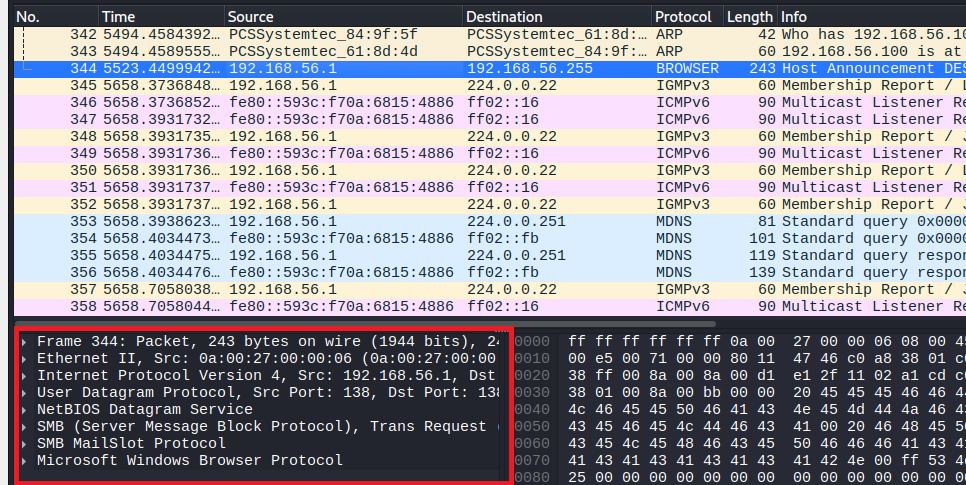
La ventana de detalle de paquete nos permite conocer en detalle las características del paquete.
Generalmente al lado, encontramos la información en formato bit del paquete seleccionado. Por defecto las comunicaciones se llevan a cabo a través del protocolo OSI y por las capas de transporte y enlace de datos. Esto ocasiona que los datos en realidad son una secuencia de bytes que recibe el programa. El datagrama seleccionado siempre será una secuencia de bytes y capturar todos los paquetes de una comunicación puede darte una interpretación de los sistemas de red analizados.
Para terminar, la barra de estado, en el menú inferior nos muestra la información y el tamaño de los paquetes capturados hasta el momento y el porcentaje de los paquetes mostrados en pantalla, además de la interfaz de red que esta observando el wireshack.
NOTA: Esto es un resumen de la pantalla principal del wireshack. Para más información sobre los controles visita la página oficial del producto.
Captura de paquetes.
Wireshack tiene la capacidad de rastrear todos los paquetes que pasan por su red y mostrarlas por pantalla para ser analizadas. Los paquetes suelen ser ordenados por varios criterios como por ejemplo:
● Id.
● Dirección IP de origen.
● Dirección IP de destino.
● Protocolo usado.
● Puerto de salida y entrada.
● Hora de registro.
Cuando entramos en wireshack, una vez seleccionado la interfaz de red, empieza el sniffing de red y te muestra todas las conexiones y quetes de entrada y salida de la máquina. Como la mayoría de los procesos, tanto externos como internos de nuestra máquina se comunican entre sí, el número de paquetes será elevado si no realizamos un filtrado de los protocolos, IPs, o puertos a los que queremos estar escuchando.
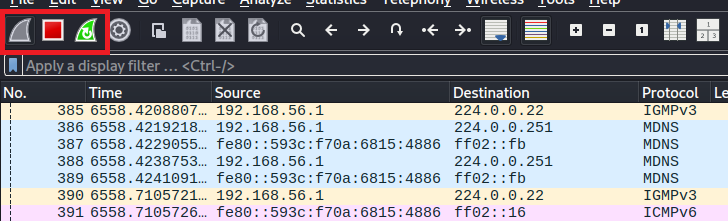
Controles de captura de paquetes en wireshack.
Desde estos controles podemos Iniciar una captura, que por defecto se activa automáticamente; Detener una captura, o Reiniciar la captura.
Podemos usar nuestro wireshack de varias formas y configurarlo solo con el fin de que detecte conexiones entrantes desde una IP en cuestión, conexiones salientes, hacer que se fije en un único protocolo de comnunicaciones y muchas otras cosas que iremos analizando en el curso.
Ahora vamos a ponerlo solo para que se fije en nuestra máquina Metasploitable2 así que vamos a utilizar un filtro en nuestra barra de filtrado poniendo la siguiente instrucción:
ip.addr == 192.168.56.101
wireshack
Recuerda que si la IP de tu máquina Metasploitable2 es diferente, debes de poner dicha dirección.
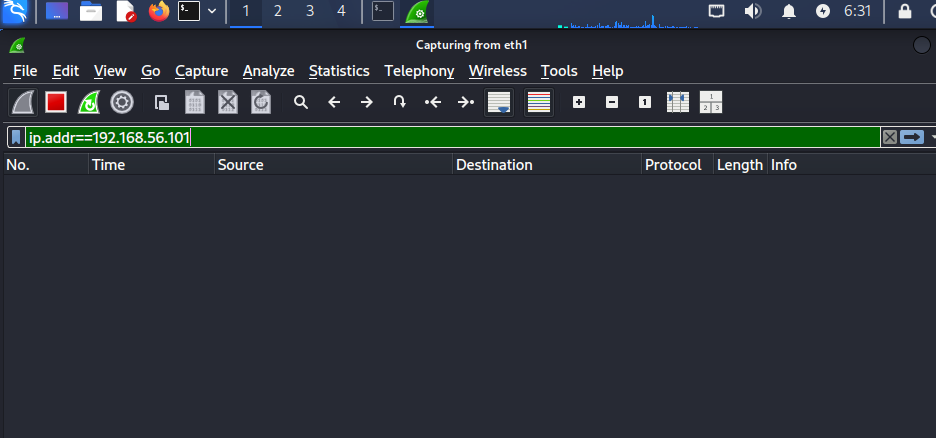
Usando el filtro para fijarnos solo en una máquina con una dirección IP.
Y desde tu máquina vamos a hacer un ping a dicha máquina Kali Linux:
//4 paquetes ping a Kali Linux
ping -c 4 192.168.56.102
Console
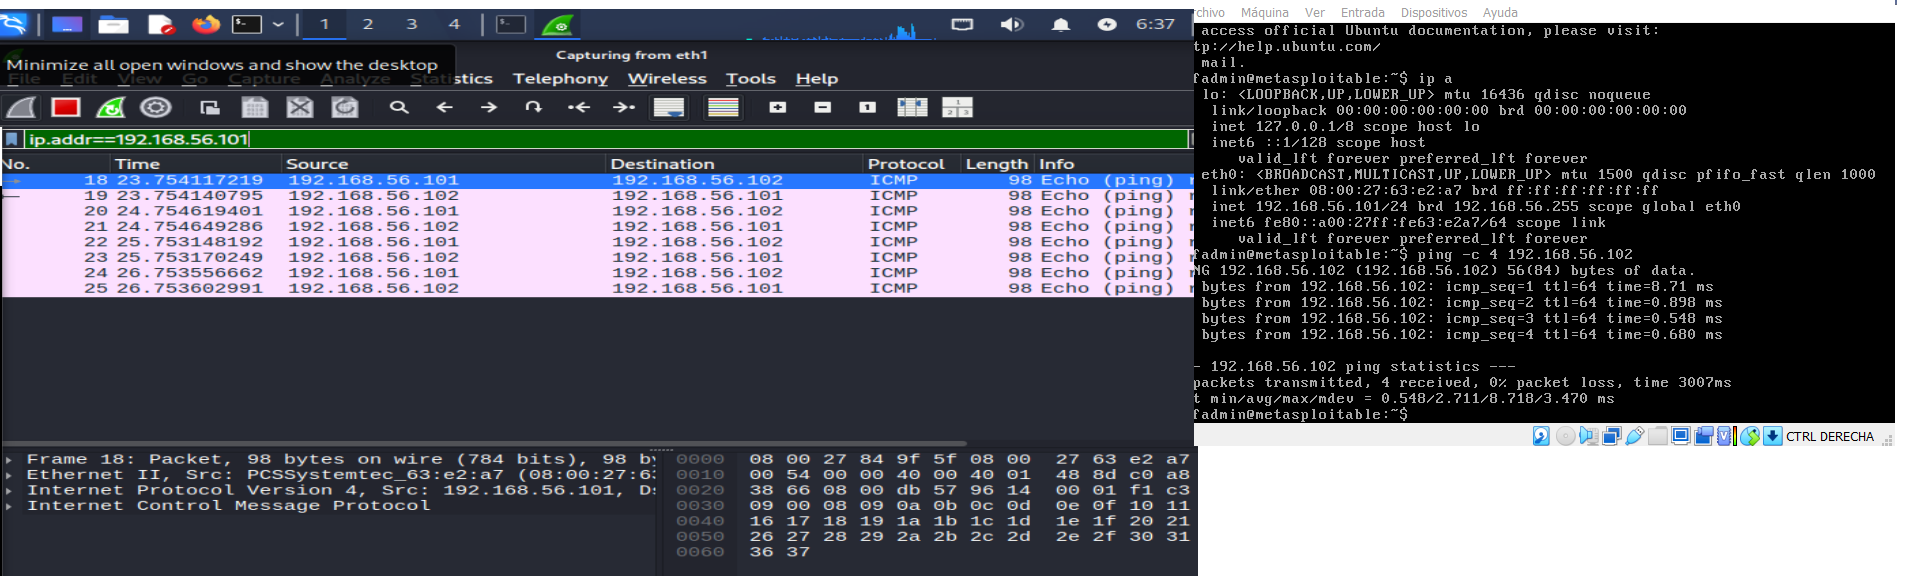
Hacemos ping desde Metasploitable2 a Kali Linux y wireshack resgistra la actividad.
Fijate que desde Metasploitable2 hemos enviado 4 paquetes de tipo ICMP (ping) que han llegado a la máquina Kali Linux; pero el wireshack de Kali Linux ha detectado 8 paquetes ICMP. Eso se debe a que la máquina Metasploitable2 pregunta a Kali, ¿estás?. Y Kali le responde: ¡Estoy!. por eso en wireshack por cada ping hay dos paquetes, un request y un reply. Además, se puede establecer la dirección de origen (nuestra máquina Metasploitable2), la máquina de destino (nuestro Kali Linux), así como el protocolo de comunicación, la longitud de los paquetes y la información, que en este caso es un simple echo.
Entender cómo se comunican los puertos y los protocolos que se usa en una comunicación es vital para poder interpretar los paquetes capturados por wireshack. Por lo que el proximo capítulo nos centraremos en esa teoría para poder seguir avanzando con el sniffer de paquetes.
